Vos plugins WordPress peuvent se donner un accès permanent à votre site, et la liste de ces accès vit dans un écran que presque personne n’ouvre. On y trouve parfois des lignes qu’on n’a jamais créées soi-même, posées par des plugins WordPress au moment de leur installation ou d’une mise à jour. Le sujet est revenu dans l’actualité fin août, mais l’exercice vaut d’être fait quel que soit ce que vous avez installé. Pas besoin de savoir coder, tout se passe dans l’administration de votre site, et ça prend une dizaine de minutes.
En bref
Vos plugins WordPress peuvent créer des clés d’accès permanentes à votre site via son API, distinctes de votre mot de passe de connexion.
La liste se trouve dans Utilisateurs, puis Profil, dans la section Mots de passe d’application, en bas de page.
Chaque clé hérite des droits du compte qui l’a créée : sur un compte administrateur, elle donne un accès administrateur.
Toute ligne dont vous ne reconnaissez pas l’origine se révoque sans risque, et se recrée en trente secondes si un outil légitime en avait besoin.
Résumer cet article avec une IA
ChatGPTCe que les mots de passe d’application ouvrent vraiment
WordPress propose depuis sa version 5.6 un mécanisme d’authentification pensé pour les machines. L’idée de départ est saine : quand une application externe a besoin de parler à votre site, une application mobile, un outil de publication, un script de sauvegarde, on ne veut surtout pas lui donner votre vrai mot de passe. On lui fabrique donc une clé dédiée, révocable indépendamment, qui ne sert qu’à ça.
Ces clés portent le nom de mots de passe d’application, et la documentation officielle de WordPress les décrit comme des identifiants destinés à l’authentification par API, jamais à une connexion depuis un navigateur. En clair, personne ne peut se connecter à votre tableau de bord avec, mais un programme peut s’en servir pour lire et écrire à travers l’interface technique du site.
Voilà le point qui échappe à beaucoup de débutants et qui change tout : une clé hérite exactement des droits du compte qui l’a créée. Générée depuis un compte contributeur, elle ne peut pas faire grand-chose. Générée depuis votre compte administrateur, elle peut publier, modifier, supprimer, installer. La distinction ne saute pas aux yeux dans l’interface, et elle est pourtant la seule chose à retenir de cet article.
Deuxième caractéristique à connaître : les mots de passe d’application n’expirent pas. Un mot de passe d’application créé il y a deux ans pour un service que vous n’utilisez plus fonctionne encore aujourd’hui, sauf si vous l’avez révoqué à la main. Changer votre mot de passe de connexion habituel n’y change rien non plus, les deux mécanismes sont indépendants.
L’image de la clé de service aide à s’y retrouver. Vous ne confiez pas le trousseau complet de votre appartement à la personne qui vient arroser les plantes, vous lui donnez une clé que vous pouvez récupérer ensuite sans changer toutes vos serrures. Le mécanisme WordPress suit exactement cette logique, et le problème n’a jamais été le principe. Il tient à ce que ces clés s’accumulent en silence, dans un écran que personne n’ouvre.
Pourquoi la question est remontée fin août
Les mots de passe d’application ont quitté les cercles techniques ces derniers jours à cause d’une extension SEO très répandue. Rank Math a livré fin août une fonctionnalité d’assistance qui générait un mot de passe d’application dès qu’un administrateur ouvrait le panneau d’aide du plugin, sans que l’écran l’explique clairement au préalable. La clé apparaissait ensuite dans le profil utilisateur sous un libellé mentionnant l’agent de support.
L’éditeur a réagi vite. Rank Math a documenté la mise en pause de la fonctionnalité dans la version 1.0.277.2 et reconnaît que le plugin n’expliquait pas assez clairement que des identifiants étaient générés. L’entreprise précise de son côté que les identifiants n’étaient pas conservés chez elle et que l’agent fonctionnait en lecture seule. La fonctionnalité doit revenir avec une demande d’autorisation explicite.
Il faut rester factuel sur ce point, parce que le sujet a beaucoup circulé avec des raccourcis. La mise à jour n’installait pas une porte dérobée malveillante, elle créait un accès technique sans le dire assez fort. La différence compte pour juger l’éditeur. Elle ne change rien, en revanche, à ce que vous avez à faire de votre côté : une clé créée reste une clé créée, et la note de l’éditeur ne dit pas quoi faire de celles qui existent déjà sur votre site. Si vous vous demandez ce que vaut l’extension par ailleurs, la réponse tient dans notre test complet du plugin, écrit bien avant cet épisode.
Le vrai enjeu dépasse largement un cas isolé. Beaucoup de plugins WordPress et d’outils externes se connectent à votre site par son interface technique, et le mouvement s’accélère avec les assistants automatisés. Une vérification de ce que contient cet écran devient donc un geste d’entretien ordinaire, au même titre que regarder qui a un compte administrateur chez vous.
Où trouver la liste sur votre propre site
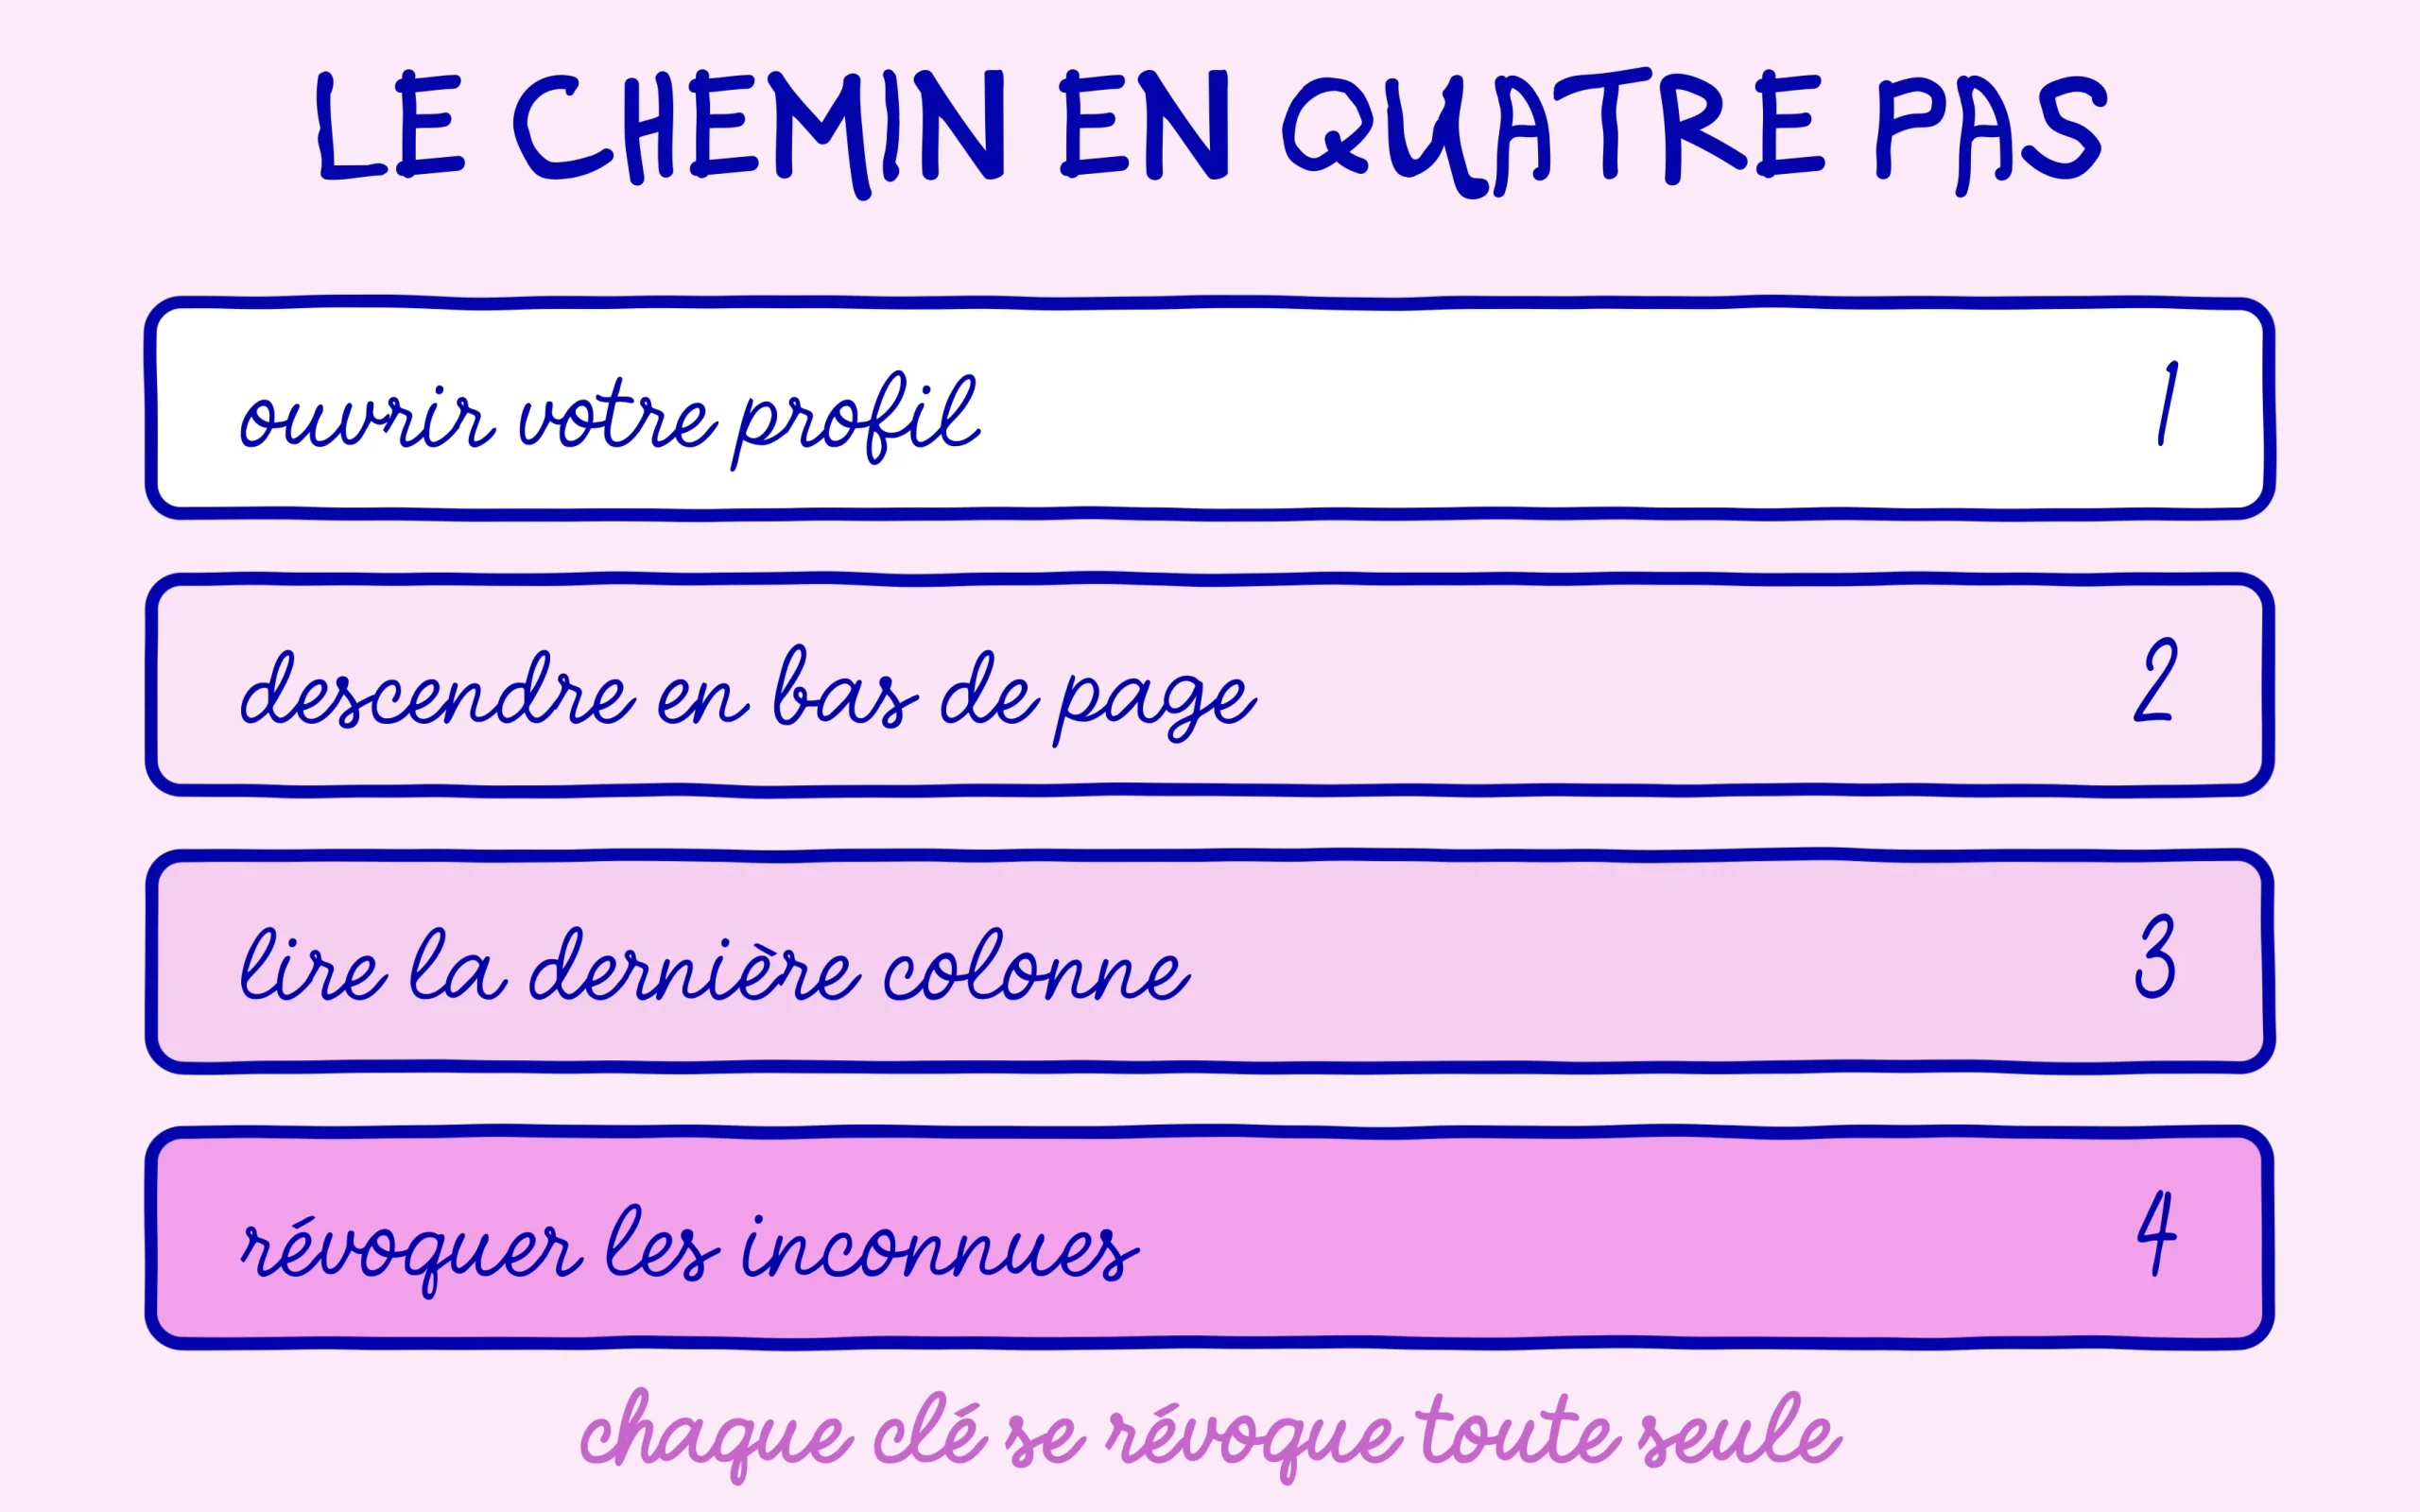
Le chemin est court. Connectez-vous à votre administration, allez dans le menu Utilisateurs, puis cliquez sur Profil. Descendez jusqu’en bas de la page, vous y trouverez une section intitulée Mots de passe d’application. Sur un site où rien n’a jamais été créé, elle affiche uniquement le formulaire de création et aucune ligne en dessous.
Un point que beaucoup ratent au premier passage : cet écran est propre à chaque compte. Vérifier votre profil ne vous dit rien de ce qui existe sur les autres. Si votre site a plusieurs utilisateurs, notamment plusieurs administrateurs, il faut passer par Utilisateurs, puis Tous les utilisateurs, ouvrir chaque fiche et redescendre dans la même section. Sur un site personnel avec un seul compte, la question ne se pose pas.
Chaque ligne affiche trois informations utiles : le nom donné à la clé au moment de sa création, la date de création, et la date de dernière utilisation avec parfois l’adresse qui s’en est servie. Ces deux dernières colonnes sont vos meilleurs indices. Une clé jamais utilisée depuis sa création n’a aucune raison de rester en place, quel que soit son nom.
Si la section est totalement absente de votre profil, deux explications possibles. Soit votre site tourne sur une version antérieure à WordPress 5.6, ce qui serait un problème bien plus urgent à traiter. Soit une extension de sécurité a désactivé la fonctionnalité, ce qui est un choix défendable sur un site qui n’a aucune intégration externe.
Ce qu’il faut révoquer et ce qu’il faut garder
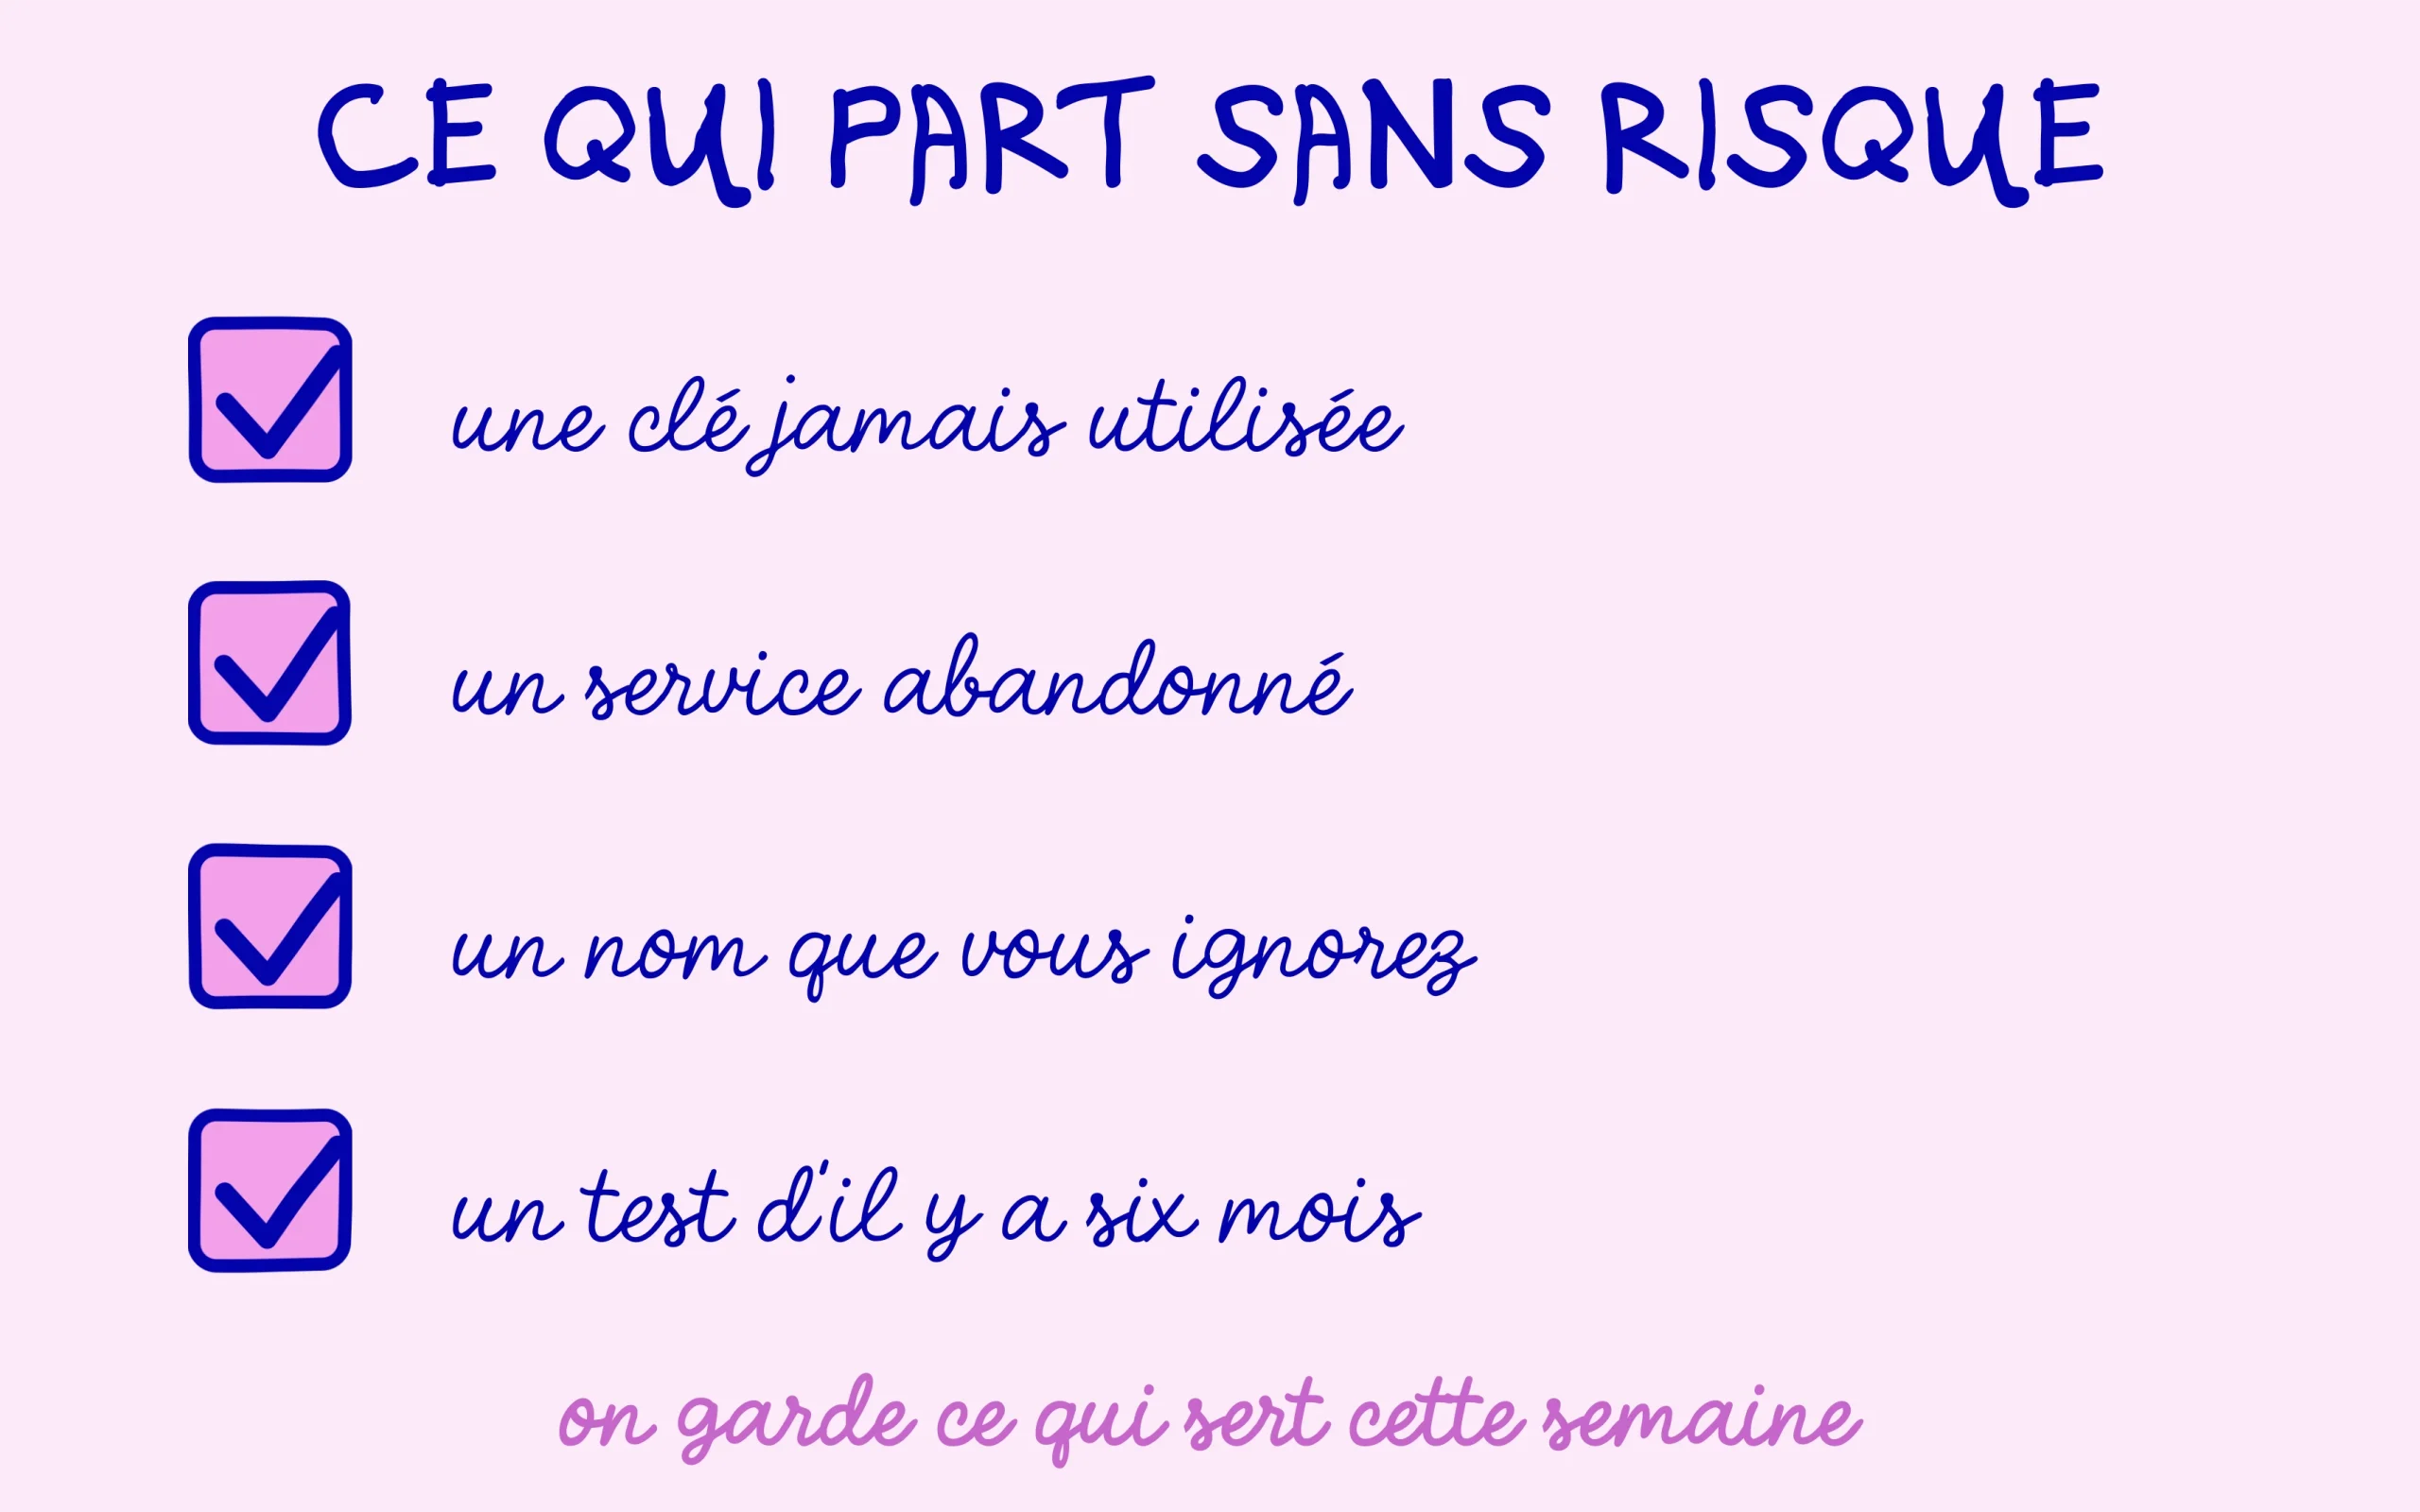
La règle de tri des mots de passe d’application est simple : gardez ce que vous reconnaissez et dont vous vous servez, révoquez tout le reste. Une clé nommée d’après votre application mobile de publication, que vous utilisez chaque semaine, reste. Une clé posée par un service que vous avez testé six mois plus tôt et abandonné depuis part. Une clé dont le nom ne vous évoque rien part aussi.
Ce qui rassure dans cette opération, c’est qu’elle est réversible et sans danger. Révoquer une clé ne casse rien sur votre site public, ne déconnecte personne du tableau de bord et ne touche pas à vos contenus. Le seul effet possible est qu’un outil externe légitime perde son accès, auquel cas il vous demandera de vous reconnecter et une nouvelle clé sera générée en trente secondes.
Quelques usages légitimes de plugins WordPress reviennent souvent dans ces listes et méritent d’être reconnus avant de cliquer trop vite. L’application mobile WordPress en crée une, tout comme les outils de sauvegarde automatisée, certains services de publication programmée et les scripts maison qui poussent du contenu par l’interface technique. Si une ligne correspond à quelque chose que vous utilisez encore cette semaine, laissez-la en place et passez à la suivante.
Concrètement, cliquez sur le bouton de révocation à droite de la ligne concernée, confirmez, et c’est terminé. Le bouton qui révoque toutes les clés d’un coup existe aussi, et il se justifie dans un cas précis : si vous avez le moindre doute sur la sécurité de votre site, mieux vaut tout couper et reconnecter uniquement ce dont vous avez réellement besoin.
Après le ménage, un contrôle rapide vaut le coup. Ouvrez votre site en navigation privée pour vérifier qu’il s’affiche normalement, et jetez un œil à vos outils de suivi habituels. Si vous avez connecté Google Search Console à votre site, vérifiez que la propriété répond toujours, même si cette connexion passe généralement par un autre mécanisme que les mots de passe d’application.
Les réflexes à garder avec vos plugins WordPress
Le premier réflexe tient en une habitude de nommage. Quand un outil vous demande de créer une clé, donnez-lui un nom qui vous parlera dans un an, avec le nom du service et la date. Un libellé du type sauvegarde-drive-2026 vous évitera exactement le problème que vous venez de résoudre, celui d’une ligne indéchiffrable qu’on n’ose ni garder ni supprimer.
Le deuxième réflexe concerne les comptes. Si un outil externe n’a besoin que de lire vos statistiques ou de publier des brouillons, créez-lui un compte dédié avec le rôle minimal qui suffit, et générez la clé depuis ce compte. Ça demande cinq minutes de plus à l’installation et ça limite très concrètement ce qu’un accès compromis pourrait faire.
Le troisième relève de l’agenda. Repassez dans la liste des mots de passe d’application deux fois par an, ou après chaque grosse vague de mises à jour d’extensions. C’est un contrôle de quelques minutes qui s’ajoute naturellement à la liste des choses qu’on vérifie sur un site qu’on gère seul, aux côtés des comptes utilisateurs et des extensions qui ne servent plus.
Reste la question de la confiance dans les plugins WordPress, et là il faut être honnête sur les limites de l’exercice. Aucun réglage ne remplace le fait de les choisir avec attention et de lire ce que change une mise à jour majeure. C’est d’ailleurs pour ça qu’un choix d’extension SEO mérite d’être creusé plutôt qu’expédié, et que la comparaison entre les versions gratuites de Rank Math et de Yoast garde tout son intérêt.
Au fond, cet écran raconte quelque chose d’utile sur la gestion d’un site quand on débute. La sécurité ne se joue pas seulement dans des réglages compliqués, elle se joue aussi dans le fait de savoir ce qui tourne chez soi. Dix minutes passées à lire une liste valent souvent mieux qu’une extension de plus installée pour se rassurer.
Continuez de progresser sur SEO Noobies.